【标签】 社会服务
【标题】 社会服务+ SysmonTracer日志溯源大师
【正文】
1. Demo 简介
是什么
SysmonTracer 是一款面向 Windows 终端的安全溯源与智能分析系统(单文件可执行程序,即开即用,支持本地 GUI + 浏览器双模式)。内置 Sysmon 驱动自动部署能力,实时采集进程创建、网络连接、DNS 查询、文件操作、注册表修改等终端行为事件。v3.0 版本新增「日志全链路追溯」与「AI 日志威胁分析」两大模块,实现从原始事件采集到智能研判的完整闭环。
面向谁
-
企业安全运维人员(SOC / Blue Team):日常巡检、应急响应、攻击事件溯源
-
安全分析师:排查可疑进程、木马外联行为、DNS 隧道、伪装程序
-
中小企业 IT 管理员:在没有商业 EDR 预算的情况下,通过 Sysmon + 自研分析实现基础威胁检测
-
安全培训机构:作为 Windows 终端安全分析的实操教学工具
主要功能
| 功能模块 | 说明 |
|---|---|
 Sysmon 日志实时监听 |
一键静默部署 Sysmon,实时订阅 Microsoft-Windows-Sysmon/Operational 通道,将进程创建、网络连接、DNS 查询、文件操作、注册表修改等事件以结构化方式呈现。v3.0 新增威胁评分徽章(0-100 分,五级颜色),一眼定位高危事件。 |
 全链路进程追溯分析 |
基于 Sysmon 的 ProcessGuid 字段构建内存级进程关系索引,输入任意进程 GUID 即可向上追溯 10 级父进程链、向下追踪所有子进程,还原完整攻击路径。参考 SysmonTools 的 ProcessGuid 事件关联理念实现。 |
 AI 威胁分析引擎 |
四层分析管道:Drain 模板聚类(自动压缩 60-80% 重复日志)→ 粗筛引擎(孤立森林 + 3σ 滑动窗口)→ 9 维度规则引擎(路径/伪装/父子/命令行/外联/注册表/文件/用户/时间异常,实时 0-100 分 ThreatScore)→ LLM 深度分析(支持 DeepSeek / OpenAI / 通义千问 / Ollama / 豆包,SSE 流式,数据脱敏)。 |
 行为基线与告警联动 |
自动学习进程画像(镜像路径、哈希、父子关系、命令行模式、外连目标),建立 pending / confirmed / rejected 审核工作流。威胁评分达到阈值后自动触发告警,支持飞书 / 钉钉 Webhook 推送。 |
2. Demo 创作思路
灵感来源
在日常安全运维中发现一个反复出现的困境:企业部署了 Sysmon,产生了大量日志,但只有数据没有洞察。安全人员用 Event Viewer 或 ELK 查看原始 XML,面对成千上万条记录无从下手;可疑进程启动后,无法快速还原「谁启动了这个进程、它的父进程是什么、它还启动了什么子进程」。
同时,开源工具 SysmonTools(GitHub 上的 ProcessGuid 关联分析)给了我们启发:Sysmon 的 ProcessGuid 本身就是一个天然的链路标识符,如果能以它为锚点构建事件关联索引,就能实现进程级别的溯源。而 AI 大模型的兴起,让「自动识别可疑行为并给出定性分析」成为可能。
想解决的问题
| 痛点 | 现状 | SysmonTracer 的解决方式 |
|---|---|---|
 日志海量但无洞察 |
Event Viewer 逐条翻、ELK 需要复杂配置 | 结构化实时展示 + 威胁评分徽章(0-100 分五级) |
 可疑进程无法溯源 |
只能看到单条事件,无法还原启动链 | ProcessGuid 内存索引,向上追溯 10 级父链、向下追踪子进程 |
| 缺乏行为基线 |
不知道什么是「正常」什么是「异常」 | 自动学习进程画像,pending / confirmed / rejected 工作流 |
| 无法利用大模型 |
安全人员手动复制日志去问 ChatGPT | 内置 LLM 接口,自动脱敏 + SSE 流式分析 + 结果缓存 |
 告警渠道缺失 |
发现问题只能人工处置 | 评分阈值自动触发 + 飞书 / 钉钉 Webhook 推送 |
为什么做这个方向
-
必要性
Windows 终端是企业最易被攻击的入口,而 Sysmon 是微软官方提供的最细粒度终端行为采集工具,免费且成熟,但原生缺乏分析层。
-
差异化
市面上 EDR(CrowdStrike、SentinelOne)功能强大但价格昂贵;开源方案(Wazuh、Elastic SIEM)需要复杂的服务端部署。SysmonTracer 的定位是「单文件即可运行」的轻量级分析层,填补这个空白。
-
技术可行性
Sysmon 的 ProcessGuid 为链路追溯提供了天然锚点;Go 语言的单二进制分发特性完美匹配「单文件交付」需求;Wails v1 的 WebView + gorilla/websocket 双模式架构让「本地客户端 + 浏览器」同时可用。
-
价值取舍
不做复杂的数据存储层(事件纯内存,5 万条上限),不做花哨的可视化(以表格和文本为主),把全部资源投入「实时分析 + 威胁检测 + 链路追溯」这三个核心能力
3. Demo 体验地址
- 交互式可体验的HTML格式文件,请查阅Zip附件;
4. TRAE 实践过程
-
开发关键步骤截图:
-
关键任务对话的 Session ID:
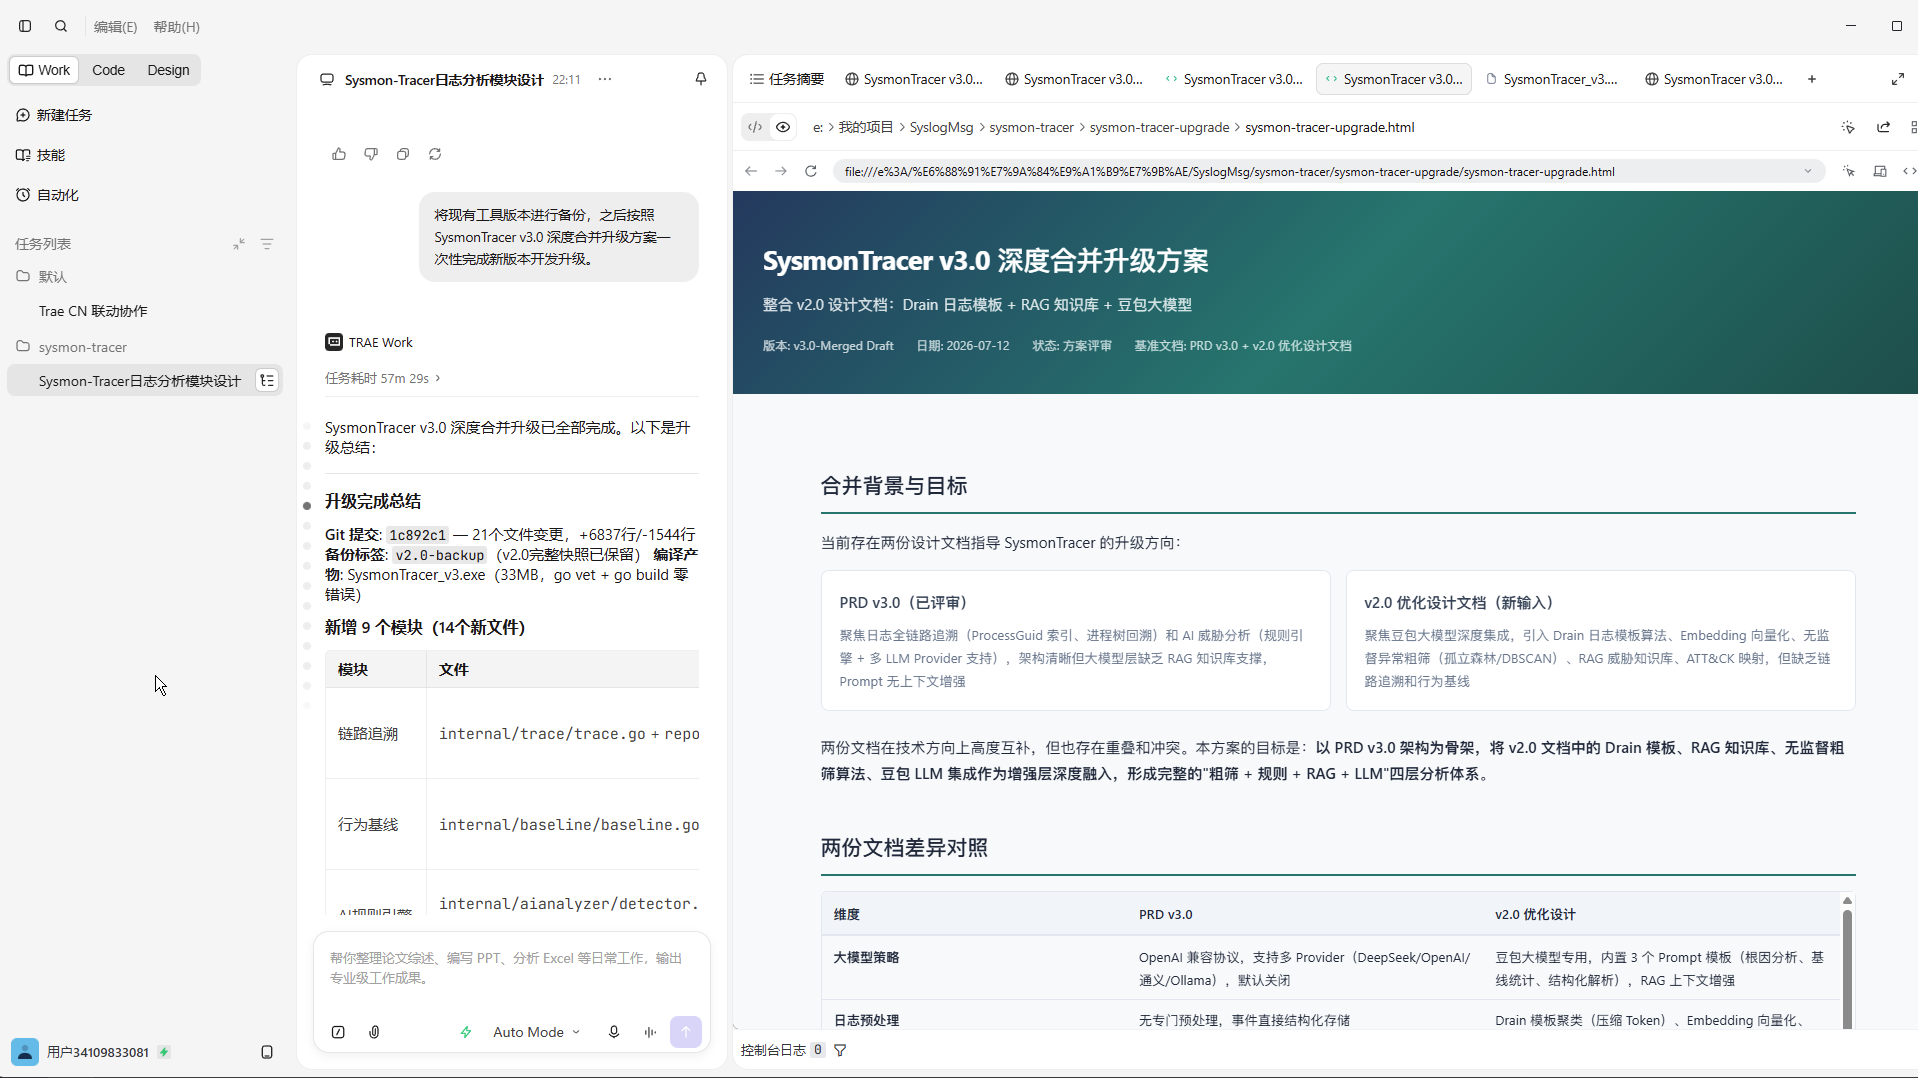
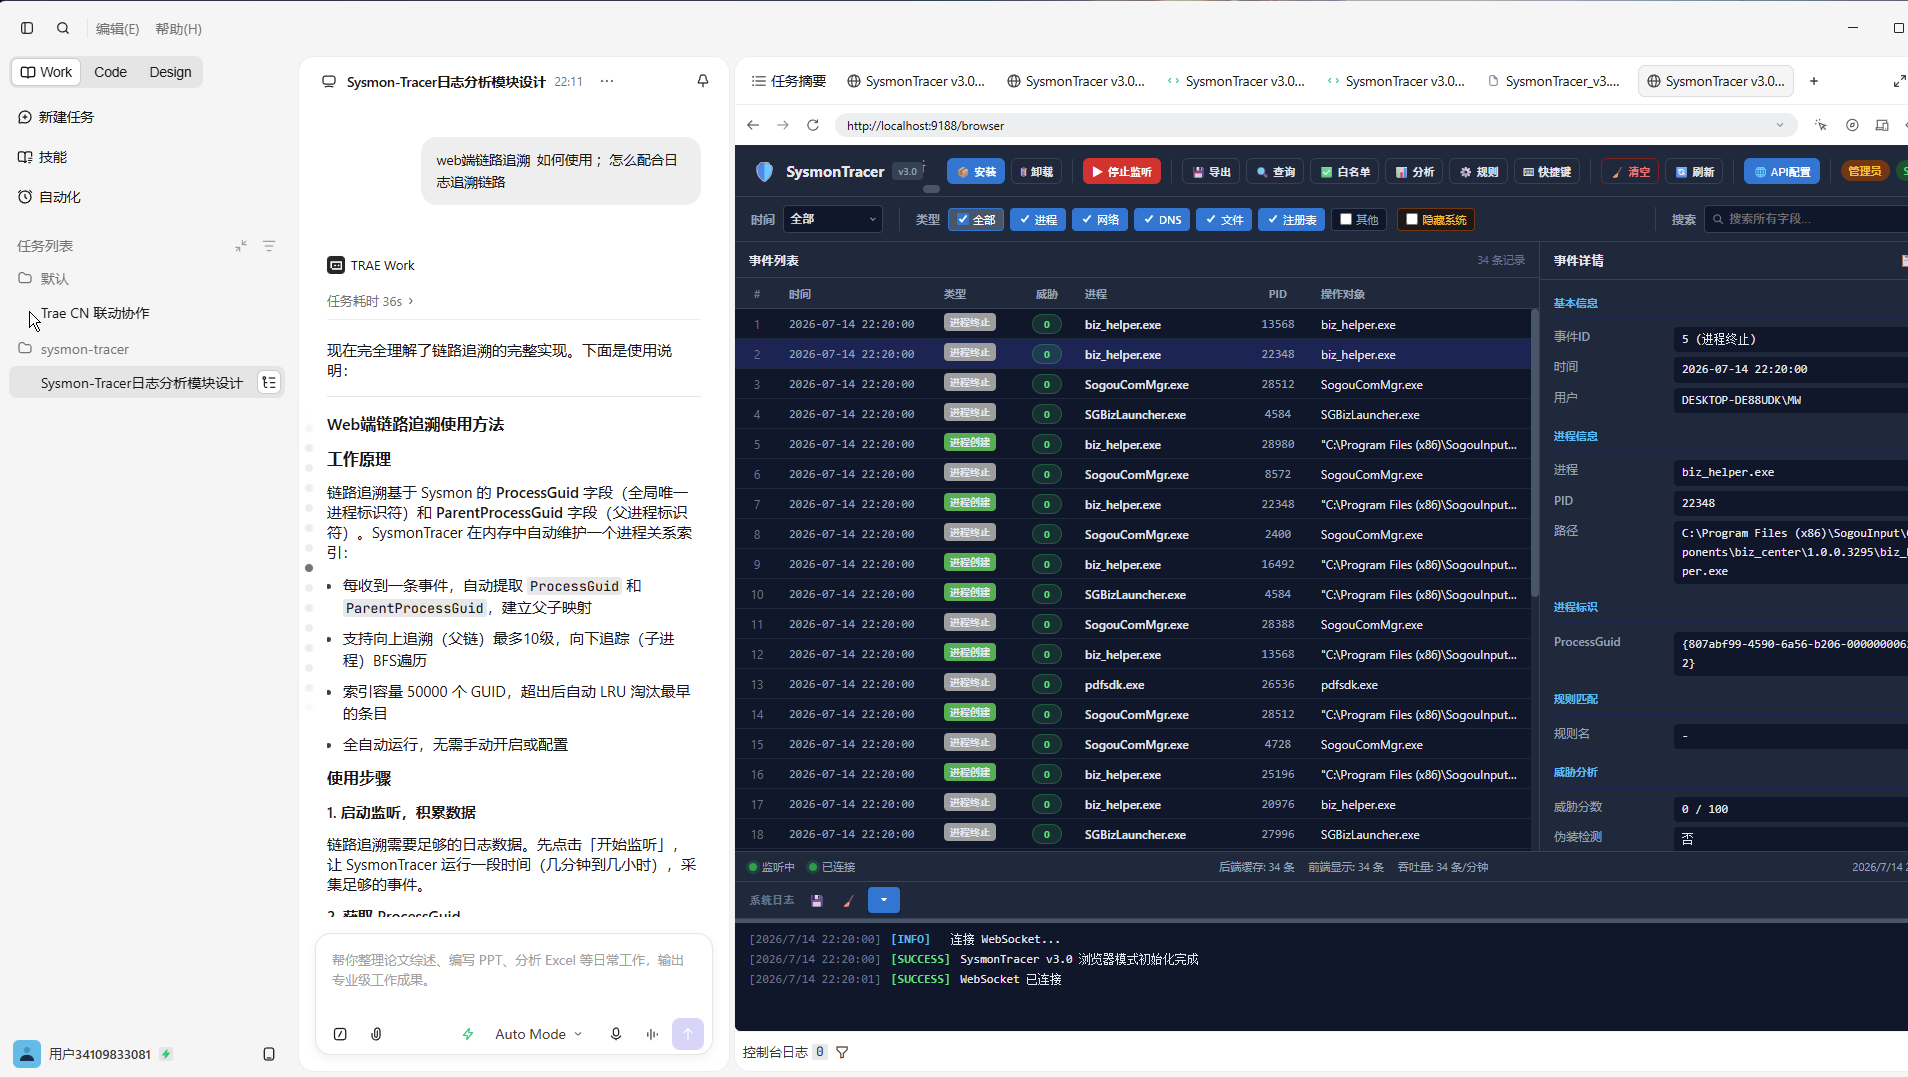
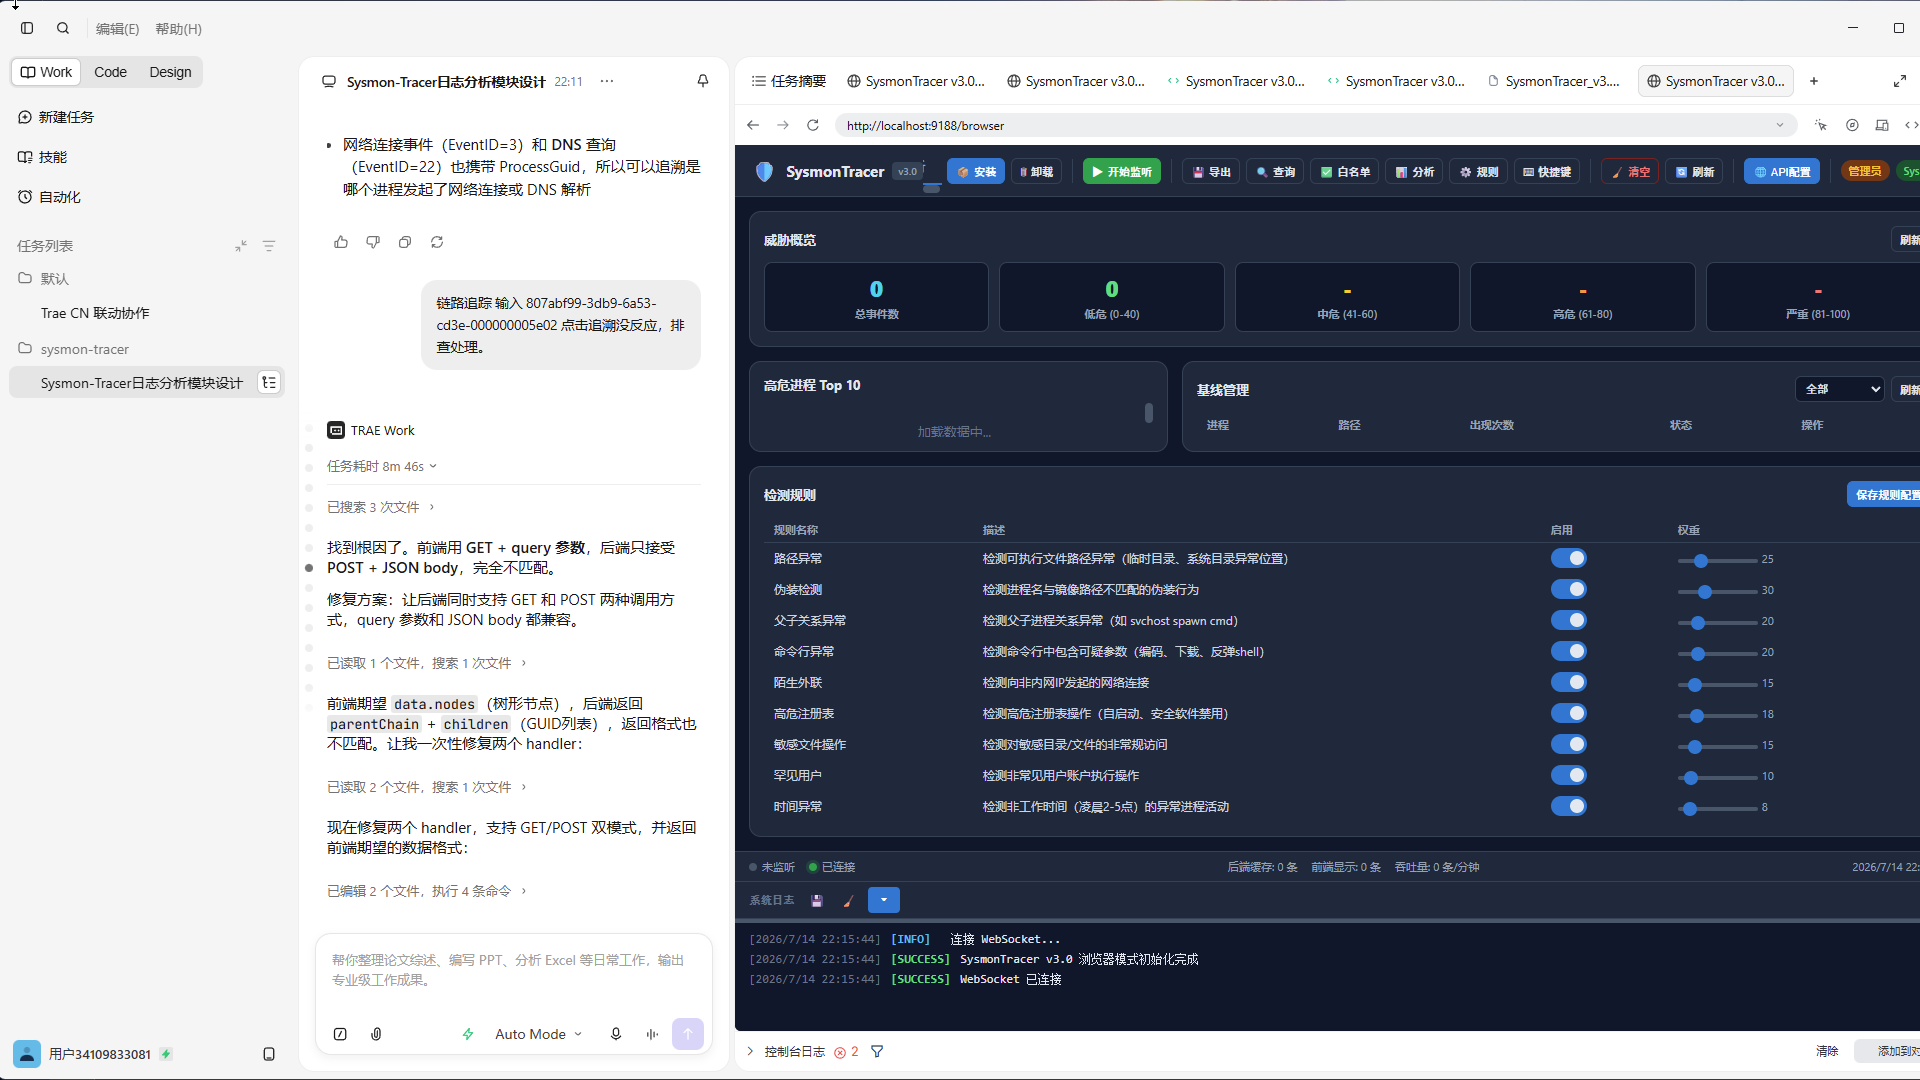
(1)2939448551801644:6e0a8e2aa0dd4094a5972e970c8f2ab9_6a52909305e4b0d0e01f8de0.6a5320d405e4b0d0e01f8f78.6a5320d405e4b0d0e01f8f76:TRAE Work CN.0.1.35.no_sid.no_ppe.T(2026/7/12 13:06:28)
(2)
2939448551801644:a95beaf1eae26787797197f4ee2f4fb9_6a52909305e4b0d0e01f8de0.6a5316d505e4b0d0e01f8edd.6a5316d505e4b0d0e01f8edb:TRAE Work CN.0.1.35.no_sid.no_ppe.T(2026/7/12 12:23:49)
(3)
2939448551801644:47705804f566ec3e89e6d962bcf8ffc6_6a52909305e4b0d0e01f8de0.6a532ec805e4b0d0e01f9385.6a532ec805e4b0d0e01f9383:TRAE Work CN.0.1.35.no_sid.no_ppe.T(2026/7/12 14:06:00)
5. 对应的报名审核通过的帖子链接
SysmonTracer-Demo-v3.0.zip (332.4 KB)