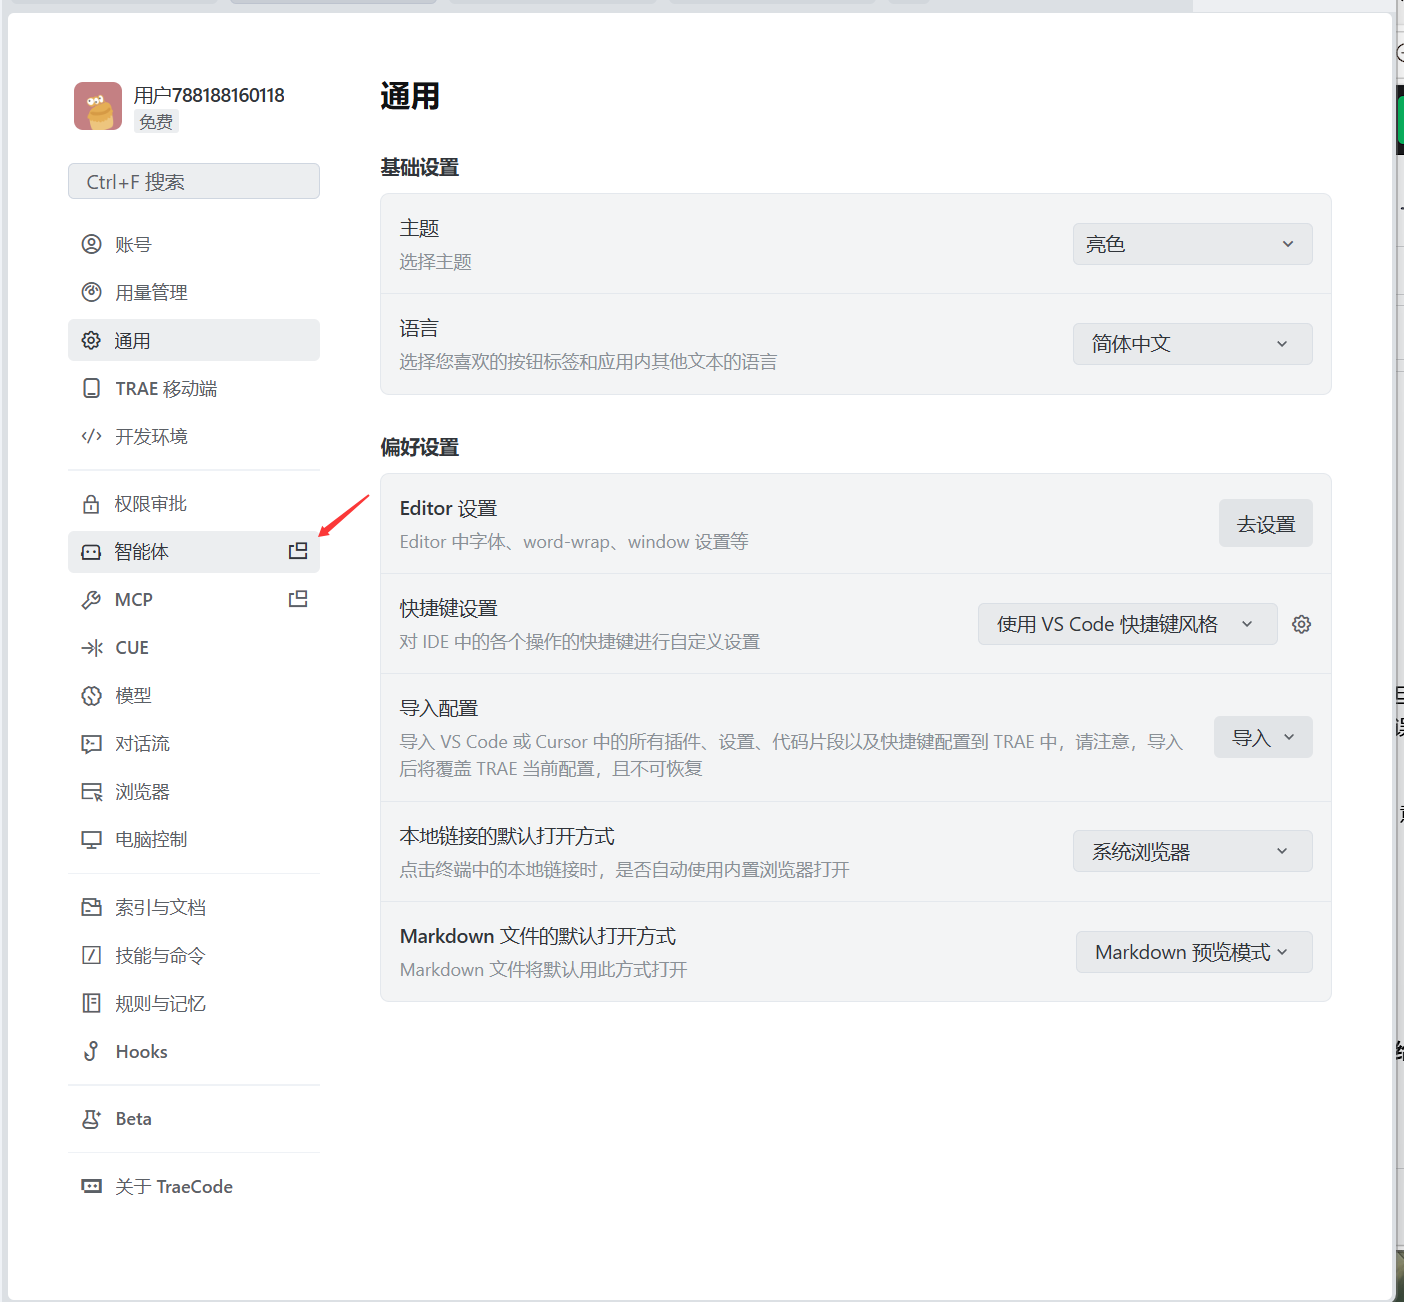
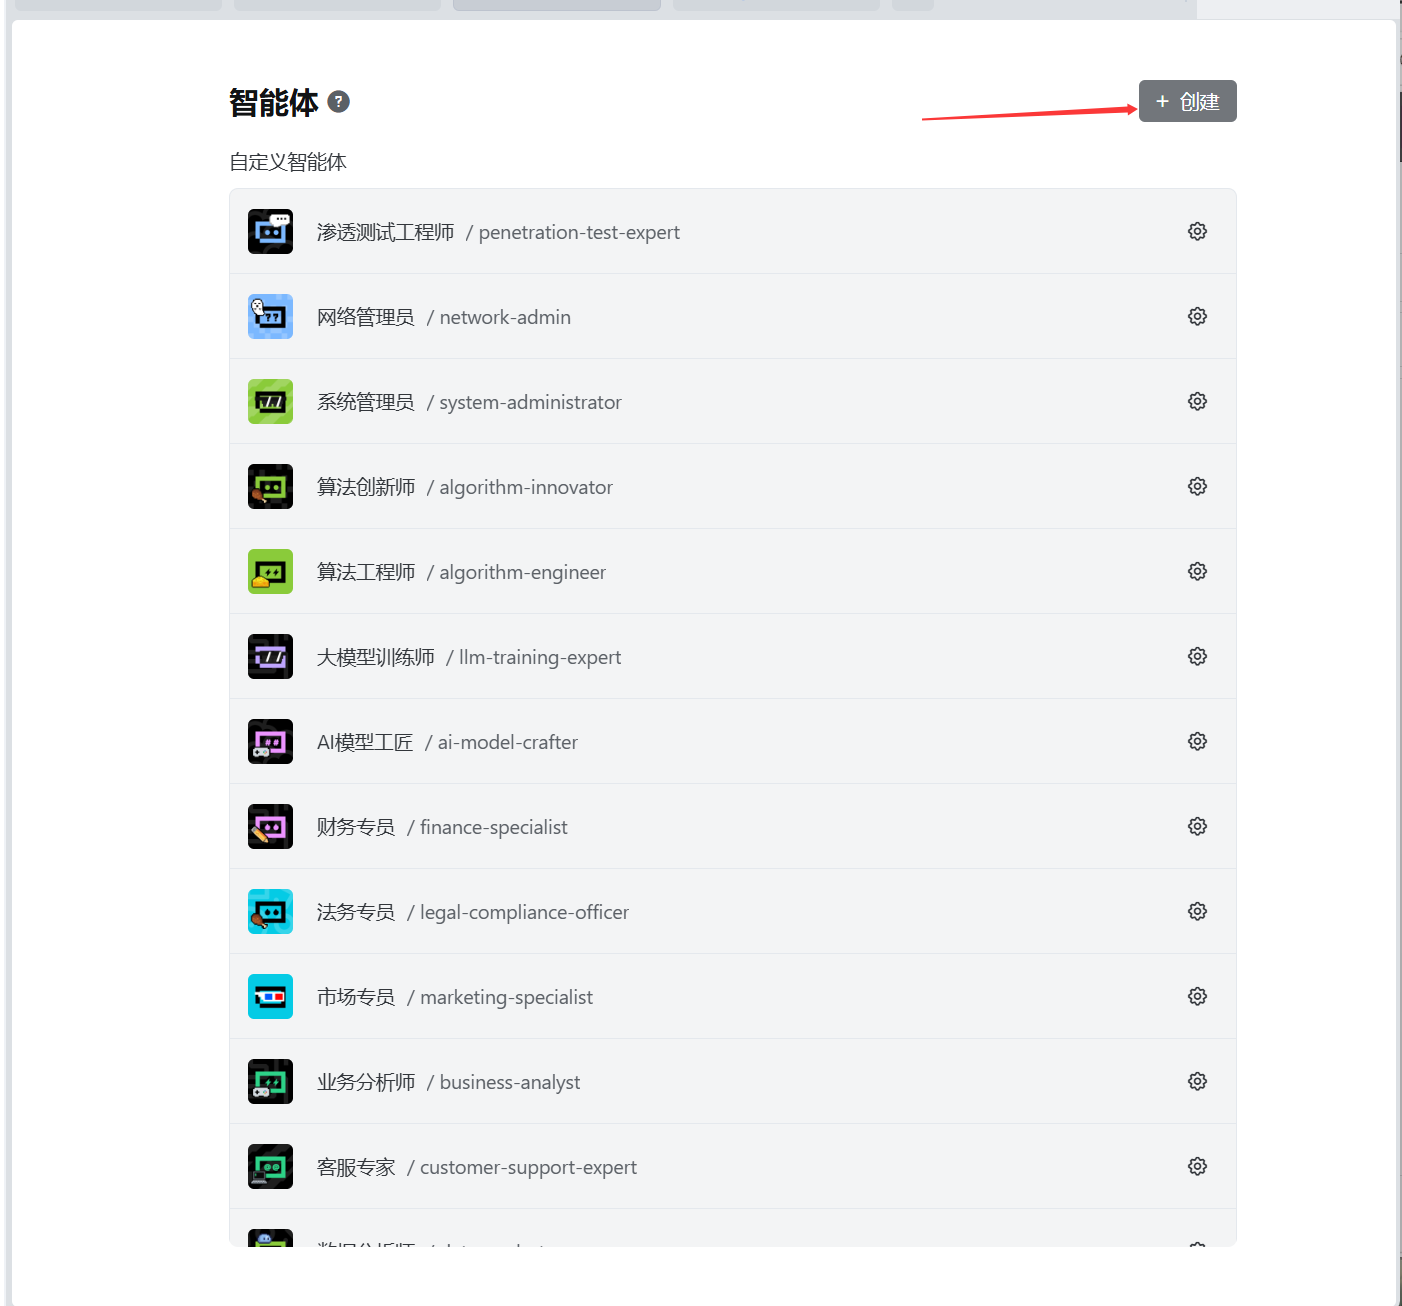
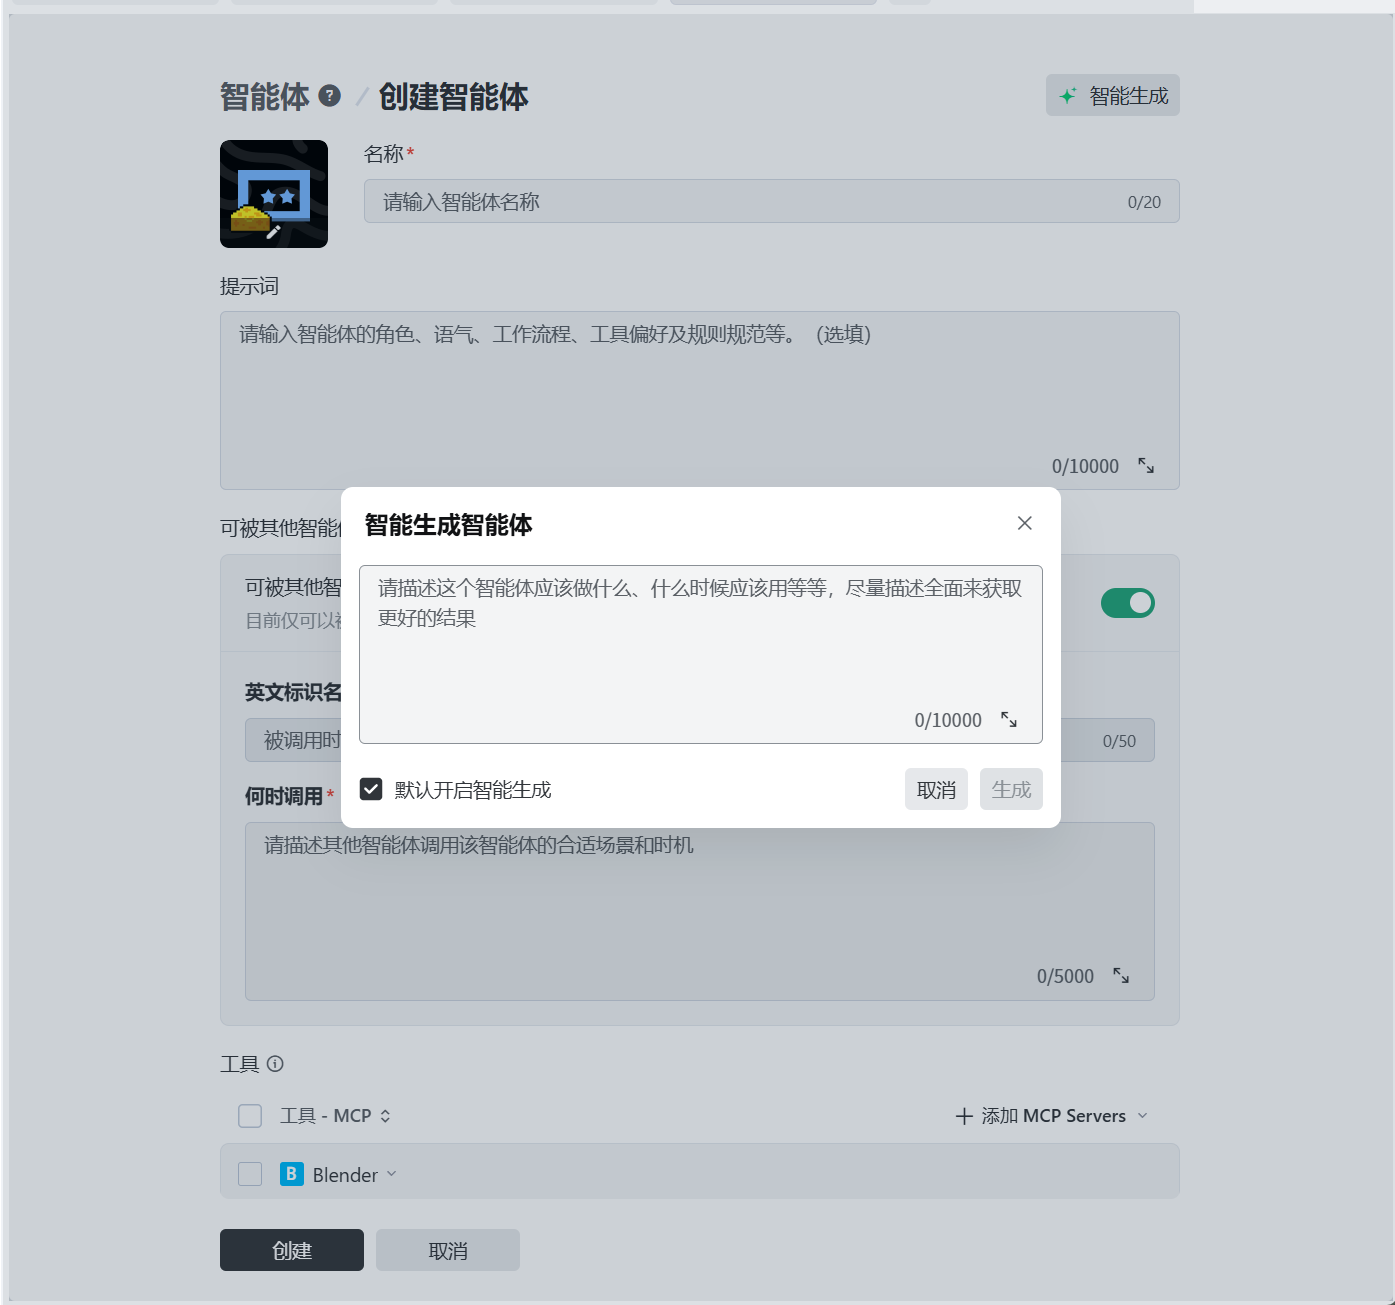
智能体设置
1. 我是谁,以及我遇到了什么问题
我是人工智能专业的学生,日常会自己写一些小项目练手,也经常用 TraeCode 辅助开发。
前段时间我维护一个H5 扫雷小游戏(原生 HTML/CSS/JS 三个文件,约 700 行),功能能跑,但心里清楚它"能玩但很糙":代码零注释、自定义难度改到极端值会卡死、手机端插不了旗、没有错误处理、更没人做过安全测试。
我想把这样一个 Demo 阶段的小项目系统性地提质升级到"可上线"水平,但靠我一个人手工做,意味着要同时扮演四类角色:
- 项目经理:逐行读代码做多维度评估、整理问题清单
- UI 设计师:重构视觉、做响应式、设计交互细节
- 全栈工程师:修 Bug、补功能、写注释、做验证
- 安全测试工程师:漏洞扫描、渗透测试、合规检查
传统做法是分别找人或自己分多天做,文档交接还容易丢信息。我决定试试:把这些角色全部交给 TraeCode 的 SOLO 智能体,一次对话走完整个软件工程闭环。
2. 我是怎么用 TraeCode 解决这件事的
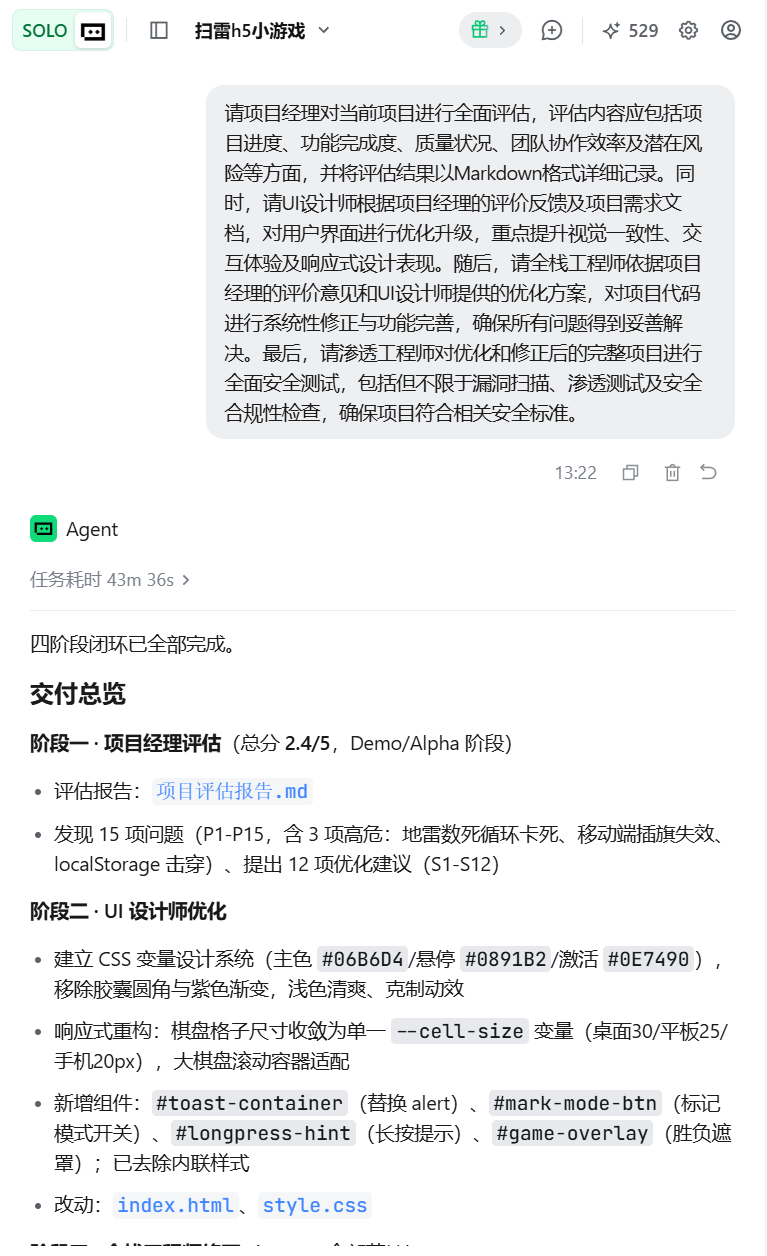
使用模式:SOLO 模式(智能体规划执行),每个阶段用一个专门子代理,前一个阶段的产出落盘成 Markdown 报告,作为后一个阶段的"必读上下文"。
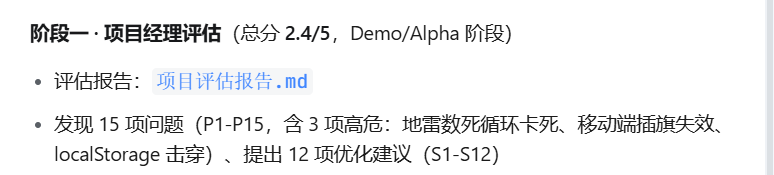
第一步:让"项目经理"智能体做全面评估 我下了一条指令:请项目经理对当前项目进行全面评估,内容包括项目进度、功能完成度、质量状况、团队协作效率及潜在风险,将结果以 Markdown 详细记录。
智能体先读取全部 3 个源码文件,按五个维度打分,输出了 项目评估报告.md:总分 2.4/5,列出 15 项问题(P1-P15)和 12 项优化建议(S1-S12),并标好严重级别。其中 P1 是致命 Bug——自定义地雷数可超上限导致 generateMines 无限循环、页面卡死。
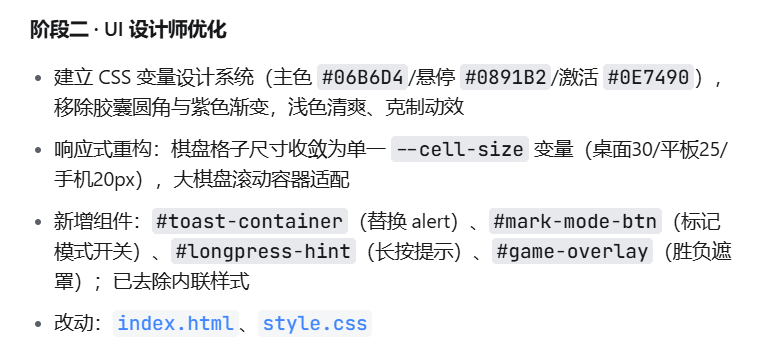
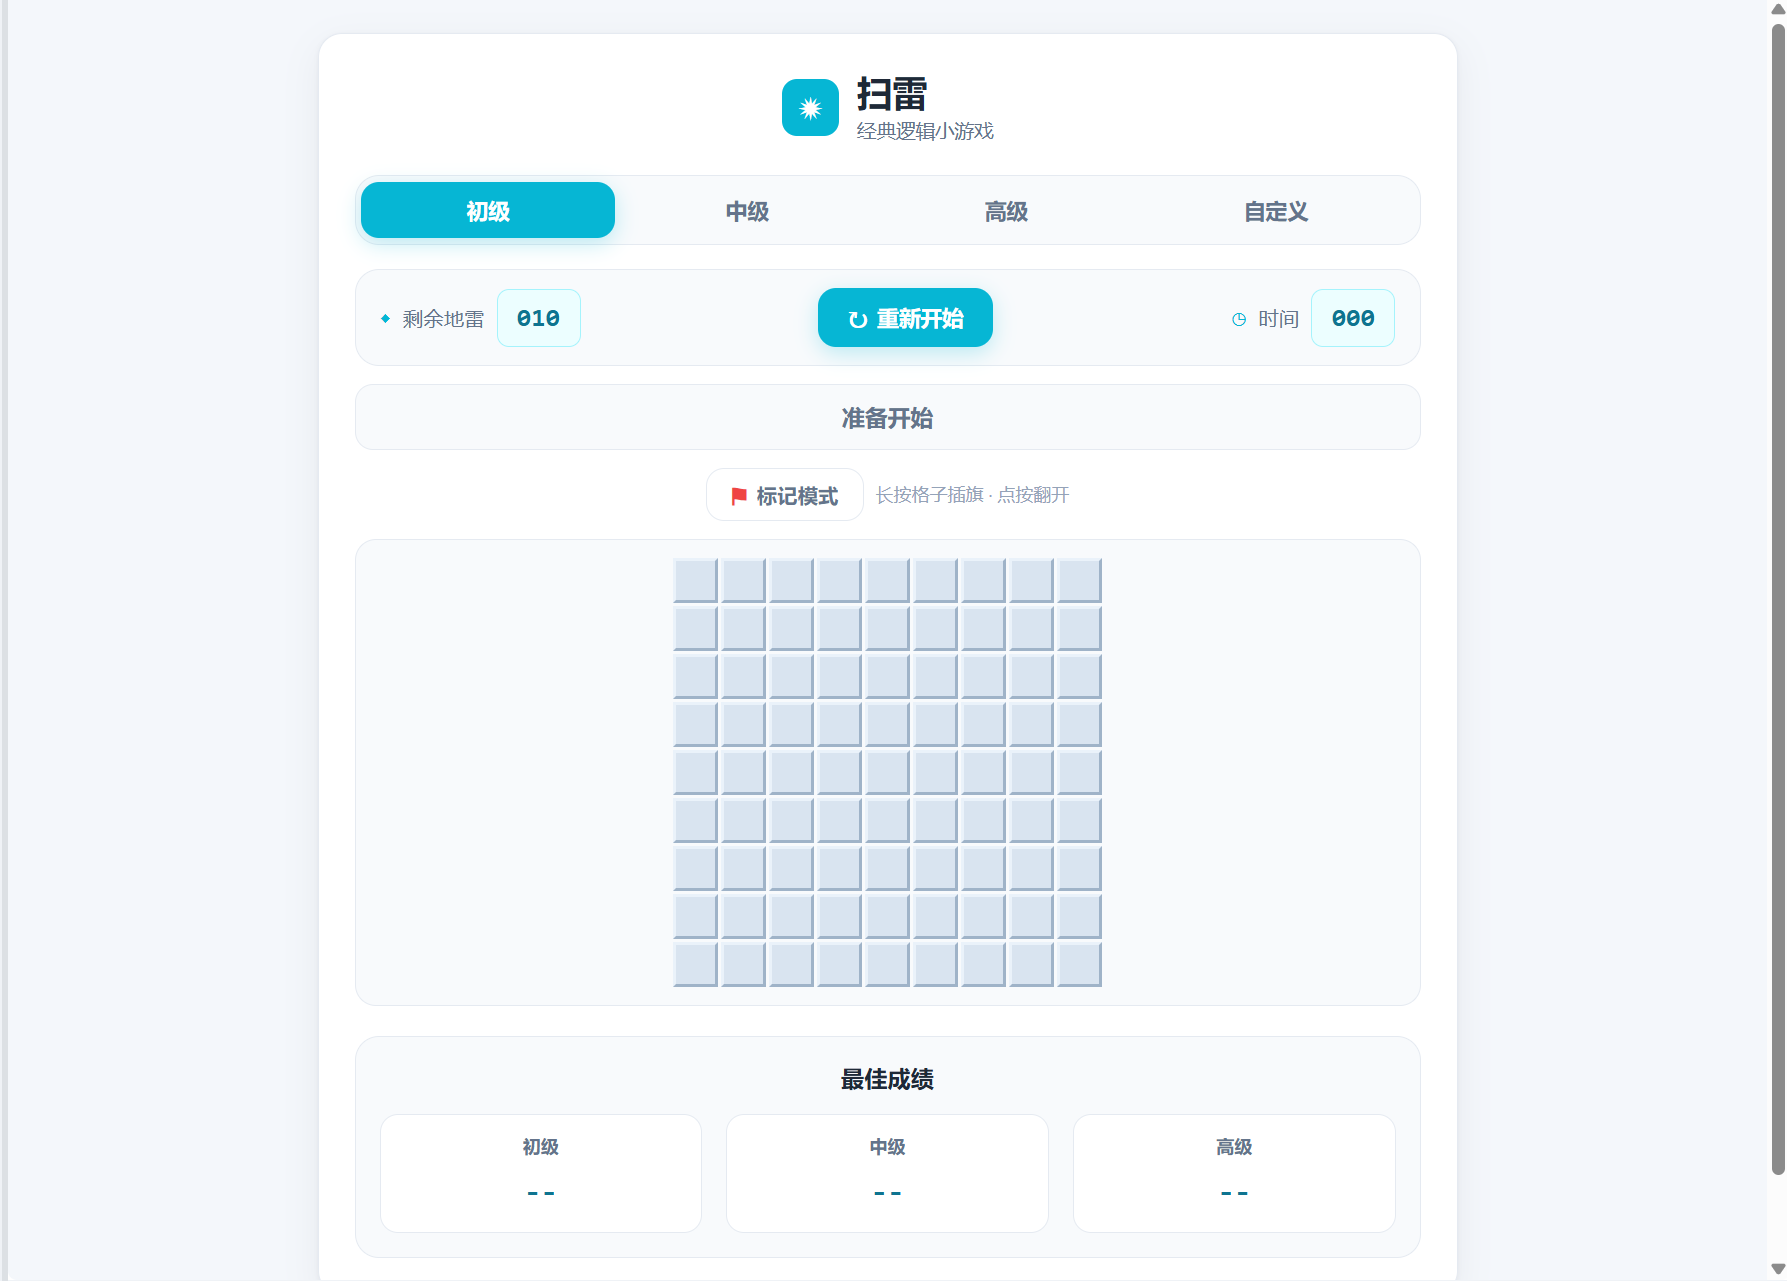
第二步:让"UI 设计师"智能体按评估报告优化界面 我把评估报告和用户偏好一起交给 UI 智能体,要求重点解决视觉一致性、交互体验、响应式。它重构了 index.html 和 style.css:
- 建立 CSS 变量设计系统(主色
#06B6D4),统一色彩/圆角/间距/阴影 - 格子尺寸收敛为单一
--cell-size变量,桌面 30px、手机 20px,响应式不再错乱 - 新增 Toast 提示、标记模式开关、长按插旗提示、胜负全屏遮罩等组件
- 移除内联样式、补充 a11y 基础,并用浏览器自动化做了桌面/移动双端截图验证
它还输出了一份"JS 配合点"清单,明确告诉全栈智能体哪些 DOM 契约要保留、哪些要改,衔接得非常干净。
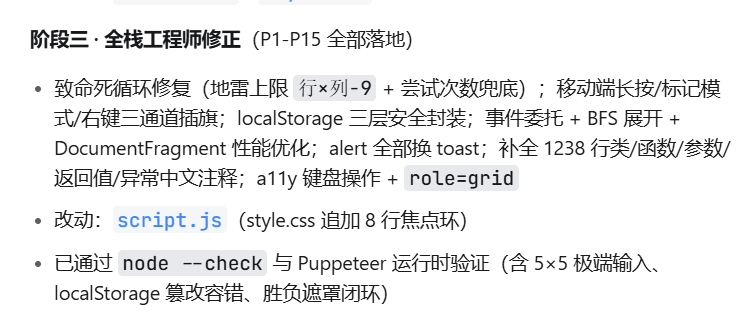
第三步:让"全栈工程师"智能体系统性修正 我把评估报告的问题清单 + UI 方案的对接点一起交给全栈智能体。它只改 script.js,把 P1-P15 全部落地:
- 修复致命死循环(地雷上限改为
行×列-9+ 布雷尝试次数兜底) - 移动端三通道插旗:标记模式开关 + 450ms 长按 + 桌面右键
- localStorage 三层安全封装(try-catch + schema 校验 + 静默降级)
- 性能优化:事件委托替代 3000 个独立监听、BFS 替代递归展开、DocumentFragment 批量渲染
- 补全 1238 行中文注释(类级/函数级/参数/返回值/异常)
- 增强 a11y:键盘方向键+空格+F 操作、role=grid
最后它跑了 node --check 语法检查,并用 Puppeteer 对 15 个关键路径做了运行时验证(极端输入、成绩落盘、胜负遮罩、容错降级等)。
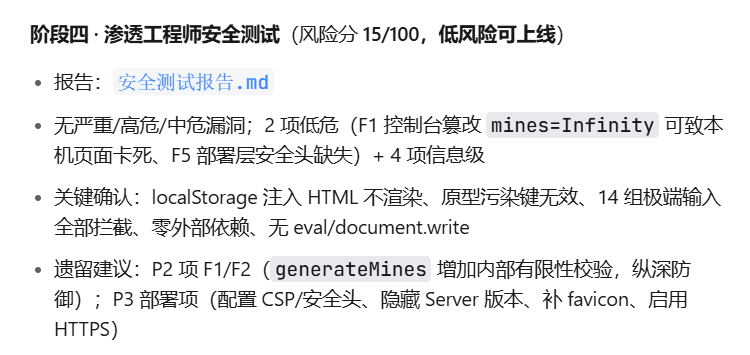
第四步:让"渗透测试工程师"智能体做最终安全测试 我要求它只读审查 + 运行时渗透 + 合规检查,输出 安全测试报告.md。它做了 7 组用例 30 项断言:篡改 localStorage 注入 <script>/<svg onload> 验证不渲染、原型污染键验证无效、14 组极端输入验证全部拦截、伪造事件验证不破坏状态机。结论:综合风险分 15/100,低风险可上线,无严重/高危/中危漏洞,只留了部署层加固建议(CSP、安全头、favicon 等)。
3. 成果展示
最终交付:
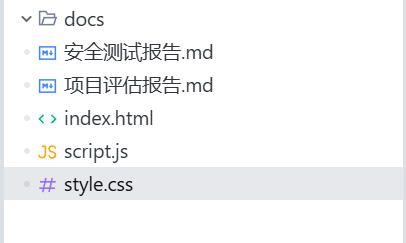
- 2 份可直接存档/评审的 Markdown 报告:
项目评估报告.md(2.4/5 分 → 15 项问题清单)和安全测试报告.md(15/100 分 + 修复建议分级) - 3 个源码文件完成视觉 + 技术升级:15 项问题全部修复落地,桌面/移动端均可正常游玩,键盘也能玩
- 完整验证证据:语法检查通过、Puppeteer 运行时验证记录、桌面与移动端截图
这个结果既解决了"项目糙、不敢上线"的问题,也留下了一套可复用的"评估 → 设计 → 修复 → 安全"交付物,后续接手的人看两份报告就能了解全貌。
4. 效率对比
- 以前怎么做:评估要自己逐行读代码整理清单(半天起);UI 优化要反复调样式、自己测响应式;修 Bug 要逐步排查;安全测试基本依赖经验或求助他人。四类角色串行推进,文档在各环节之间手工传递,周期通常按天计,跨角色沟通还容易遗漏上下文。
- 现在怎么做:一次对话内下指令,四个智能体按阶段自动接力,每阶段产出落盘成报告自动传给下一阶段,全程不需要我手工搬运上下文。我只需在每个节点做确认和验收。整个"评估 + UI 升级 + 代码修复 + 安全测试"闭环在单次会话内完成。
5. 经验和技巧总结
- 用"角色化 + 落盘"构建流水线:把复杂任务拆成"项目经理 → UI → 全栈 → 渗透"多个子代理,并强制每个子代理把结论写成 Markdown 文件。后续子代理把报告当作"必读材料",上下文就不会在环节之间丢失。
- 给子代理明确的输入/输出契约:我每次下指令都会带上"必读材料、必须落实的清单、验证要求、返回格式"。UI 智能体还主动产出一份"JS 配合点"清单给全栈用,说明只要把职责边界写清楚,智能体之间的衔接可以非常专业。
- 验收靠证据不靠感觉:每个阶段都要求智能体附验证结果(语法检查、运行时测试、截图),这样"修好了"不是嘴上说说,而是有可复现的记录,评审和交接都省心。
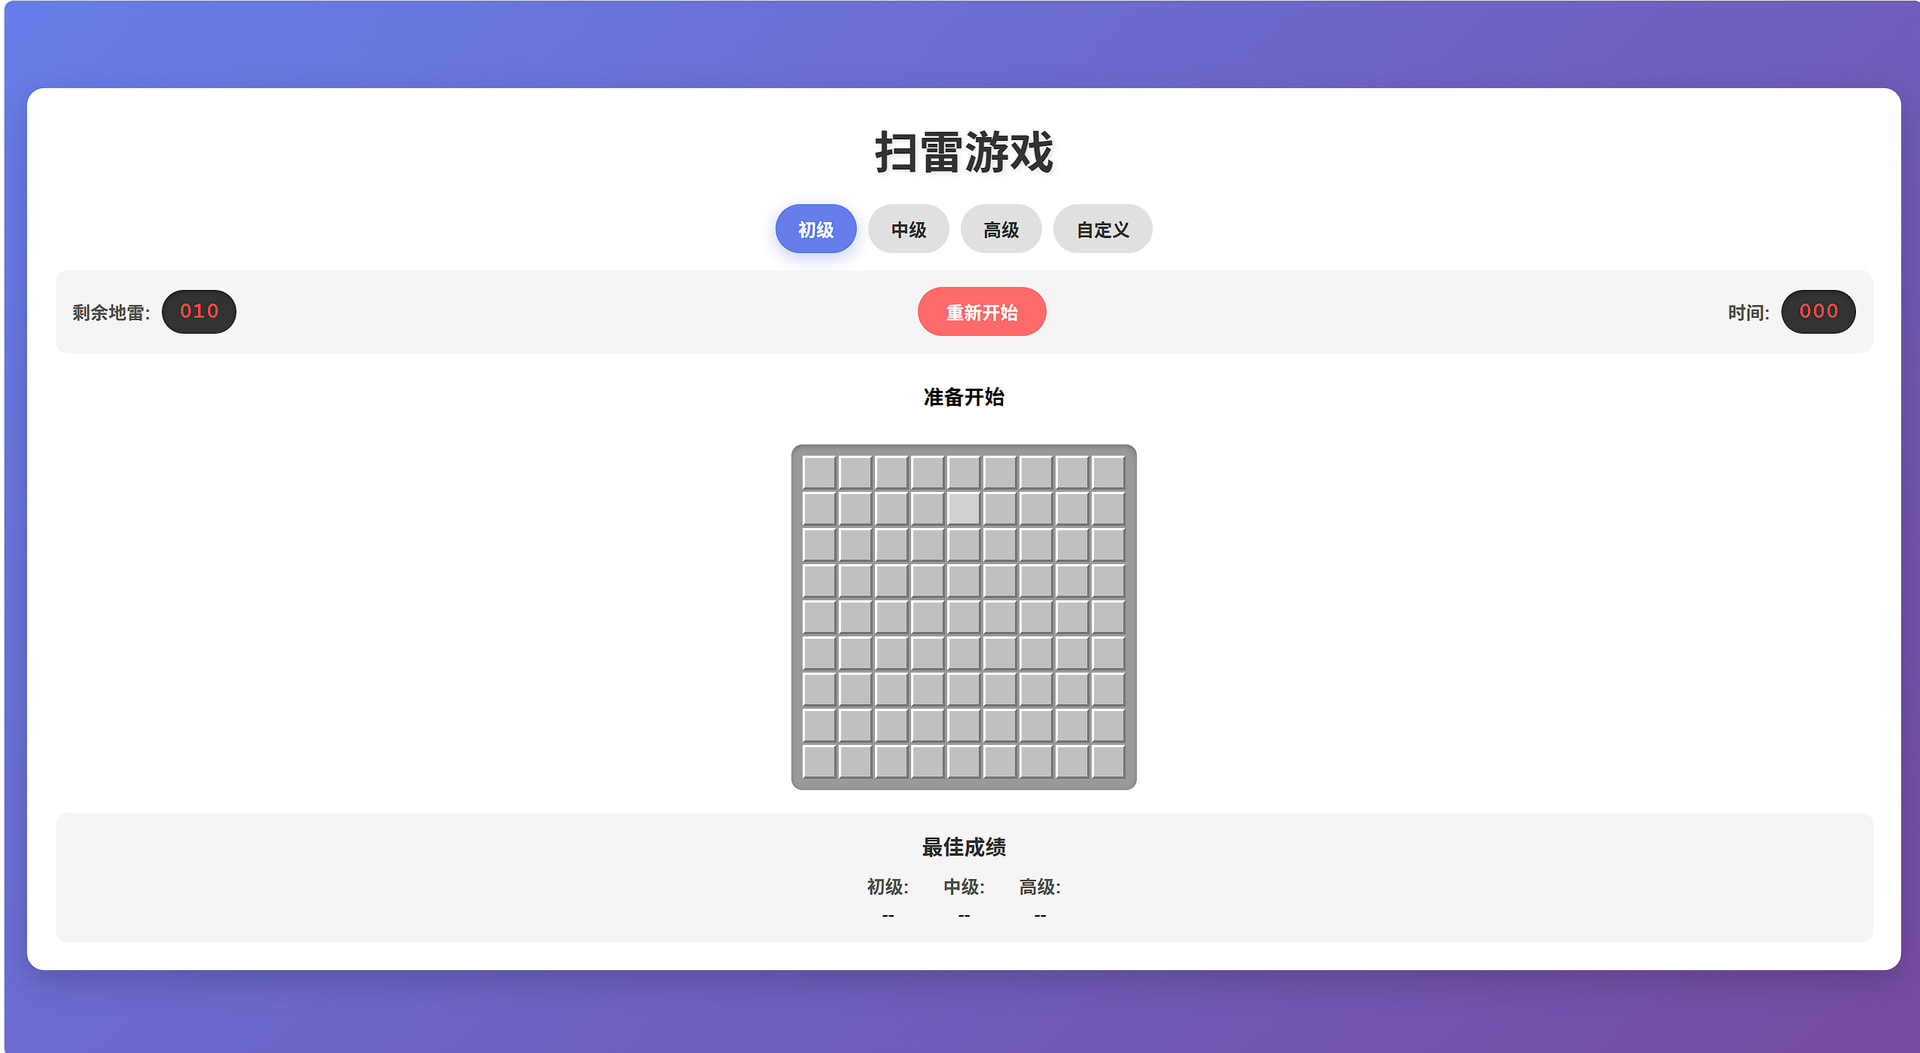
效果优化对比:
在使用TraeCode智能体模式优化前
在使用TraeCode智能体模式优化后
提示词:
请项目经理对当前项目进行全面评估,评估内容应包括项目进度、功能完成度、质量状况、团队协作效率及潜在风险等方面,并将评估结果以Markdown格式详细记录。同时,请UI设计师根据项目经理的评价反馈及项目需求文档,对用户界面进行优化升级,重点提升视觉一致性、交互体验及响应式设计表现。随后,请全栈工程师依据项目经理的评价意见和UI设计师提供的优化方案,对项目代码进行系统性修正与功能完善,确保所有问题得到妥善解决。最后,请渗透工程师对优化和修正后的完整项目进行全面安全测试,包括但不限于漏洞扫描、渗透测试及安全合规性检查,确保项目符合相关安全标准。